
Otomatik WhatsApp mesajlarıyla müşteri verilerini koruyarak hizmet vermek mümkün. Ancak bir görüşmenin otomatik yürütülmesi, tek başına güvenli olduğu anlamına gelmez. Otomatik WhatsApp mesaj güvenliği; mesajlara kimlerin erişebildiğine, bağlı hizmetlerin bu mesajları nerede işlediğine ve işletmenizin hangi bilgileri topladığına bağlıdır. Müşteri kaydı korumasız bir elektronik tabloya kopyalandığında veya bağlı bir hesap üzerinden açığa çıktığında, şifreleme bu kaydı korumaya yetmez.
Kısaca
- Otomatik mesajlaşmada güvenlik için yalnızca şifreleme yetmez. Erişim kısıtları, ihtiyaçla sınırlı veri toplama ve açık saklama kuralları da gerekir.
- WhatsApp müşteri desteği sunarken şifreleri, ödeme işlemlerinde kullanılan gizli bilgileri ve hassas belgeleri otomatik görüşmelerin dışında tutun.
- Data2AIBot, kod yazmadan mesajlaşma otomasyonu kurmayı destekler. Müşteri görüşmelerinizi bağlamadan önce hizmetin veri işleme koşullarını değerlendirin.
- Herkese açık sık sorulan sorularla başlayın, kurgusal müşteri bilgileriyle test yapın ve mesaj verilerinin aktarıldığı her sistemi inceleyin.
Otomatik WhatsApp mesajları müşteri verilerini güvende tutar mı?
Evet, yalnızca verilen yanıtı değil, mesajın geçtiği tüm aşamaları kontrol ederseniz. Sağlıklı bir güvenlik değerlendirmesi, müşterinin bilgisini ilk mesajdan itibaren takip eder: chatbot, bağlı hizmetler, çalışan erişimleri ve en sonunda verinin silinmesi.
2026'da WhatsApp otomasyonu kurarken, müşteri mesajlarını yönettiğiniz gelen kutusu için uyguladığınız gizlilik ölçütlerini burada da kullanın. Bot eklemek, mesajların nasıl işlendiğini değiştirir; bu mesajlara ilişkin sorumluluğunuzu ortadan kaldırmaz.
Data2AIBot gibi bir hizmeti bağlamadan önce şu sırayla ilerleyin:
- Mesajın izlediği yolu çıkarın. Mesaj içeriğinin, iletişim bilgilerinin ve eklerin hangi işletmelere ve hizmetlere ulaştığını belirleyin.
- Amacı netleştirin. Otomasyonun müşteriye yanıt vermek için gerçekten hangi bilgilere ihtiyaç duyduğunu saptayın.
- Erişimi sınırlandırın. Herkesin sınırsız yetkili ortak bir hesap kullanması yerine, çalışanlara görevlerine uygun erişim verin.
- Saklama koşullarını doğrulayın. Hangi verilerin tutulduğunu, ne kadar süre saklandığını ve nasıl silindiğini öğrenin.
- Olağan dışı durumları test edin. Birisi hassas bilgi gönderdiğinde veya başka bir müşterinin bilgilerini istediğinde ne olduğunu kontrol edin.
Bir aracın genel olarak “güvenli” olduğunun söylenmesi, bu soruların yanıtı değildir. İş akışını onaylamadan önce ilgili sözleşme maddelerini, gizlilik belgelerini ve hesap yönetimi ayrıntılarını isteyin.
Müşteri verilerinin korunması neden önemli?
Çalışma saatlerinizi soran bir müşteriyle kimlik belgesini gönderen bir müşteri aynı gizlilik riskini oluşturmaz. Otomasyonunuzun talimatları ve çalışma sınırları bu farkı gözetmeli.
Randevuyla çalışan bir hizmet işletmesini düşünün. Hatırlatma mesajı, müşterinin randevusunu anımsamasını sağlayabilir; bunun için özel işlem veya tedavi ayrıntılarını tekrar etmesi gerekmez. Benzer şekilde bir e-ticaret mağazası, müşteriden kart numarası almadan iade politikasını açıklayabilir.
En güvenli başlangıç, müşteriye özel hiçbir bilgiye ihtiyaç duymadan yararlı bir yanıt verebilmektir. Böylece ilk iş akışının kapsamını dar tutabilir; sistemin mesajları, hataları ve çalışan erişimlerini nasıl yönettiğini daha rahat inceleyebilirsiniz.
Şifreleme bağlantıyı korur, her kopyayı değil
Şifreleme, tanımlı kapsamı içindeki bilgilerin yetkisiz kişilerce okunmasını önler. Ancak yetkili bir alıcının mesajı görüntülemesini, görüşme dökümünü dışa aktarmasını veya bilgileri başka bir yerde saklamasını engellemez.
İşletmeniz için otomasyon kurarken mesajın hangi noktada okunabilir hâle geldiğini ve hangi hizmetlerce işlendiğini sorun. Mesajlaşma kanalı için belirtilen bir koruma; her chatbot sağlayıcısını, çalışan panelini, yedeği veya bağlı uygulamayı otomatik olarak kapsamaz.
2026 değerlendirmesinde şu başlıkları ayrı ayrı ele alın:
- Mesaj iletimi: Bilgiler ilgili sistemler arasında aktarılırken nasıl korunuyor?
- Saklanan kayıtlar: Kaydedilmiş görüşmeler ve ekler nasıl korunuyor?
- Hesap erişimi: Bu kayıtları kimler açabiliyor, arayabiliyor, indirebiliyor veya paylaşabiliyor?
- Bağlı hizmetler: Mesaj içeriğini başka hangi sağlayıcılar, hangi amaçla alıyor?
Açık bir yanıt, kullanılan korumayı ve bu korumanın nerede başlayıp bittiğini belirtir. Belirsiz bir yanıt ise işletme mesajı aldıktan sonra ne olduğunu açıklamadan “şifreleme” sözcüğünü tekrarlamakla yetinir.
Genel sorulara yanıt vermek ile müşteriye özel bilgi paylaşmak aynı şey değil
Bu iki iş akışından hiçbiri kendiliğinden güvenli veya güvensiz değildir. Aralarındaki fark, ihtiyaç duydukları bilgi ve yanıt vermeden önce yapılması gereken kontrollerdir.
| İş akışı | Hangi işler için uygun? | Pratik faydası | Güvenlik açısından sınırı | Önerilen yaklaşım |
|---|---|---|---|---|
| Herkese açık SSS otomasyonu | Çalışma saatleri, genel politikalar ve ürün bakımı soruları | Özel müşteri kayıtlarına bakmadan tekrarlayan soruları yanıtlar | Müşteriler beklenmedik şekilde hassas bilgi gönderebilir | Onaylanmış, herkese açık bilgileri kullanın; kişisel bilgi gerektiren talepleri uygun sürece yönlendirin |
| Müşteriye özel otomasyon | Kişiye ait kayda erişim gerektiren hesap veya sipariş soruları | Müşterinin kendisiyle ilgili bilgiye ulaşmasını kolaylaştırır | Hatalı kimlik doğrulama veya kayıt eşleştirme, başka birinin verilerini açığa çıkarabilir | Bilgi paylaşmadan önce kimliği doğrulayın ve kayıtlara erişimi sınırlandırın |
Bir e-ticaret mağazasının iade sürecini anlatmasıyla belirli bir müşterinin teslimat adresini paylaşması farklı işlemlerdir. İkincisi, amaca uygun bir kimlik doğrulaması ve doğru müşteri kaydına erişim gerektirir.
Randevuyla çalışan bir işletmenin nasıl randevu alınacağını açıklaması da başka bir kişinin randevu bilgisini paylaşmasından farklıdır. Mesajda bir isim verilmesini, kimliğin doğrulandığı anlamına gelecek şekilde yorumlamayın.
Kimlik doğrulama adımlarını ve kayıt erişim yetkilerini henüz belirlemediyseniz herkese açık SSS ile başlayın. Müşteriye özel yanıtları ancak bunları güvenli kılan kontroller yazılı hâle getirilip test edildikten sonra ekleyin.
WhatsApp otomasyonunda güvenlik neden kurulumdan kuruluma değişir?
Aynı tür otomasyon, nasıl yapılandırıldığına bağlı olarak farklı riskler doğurabilir. Chatbot güvenliği değerlendirmesinde yanıtların ne kadar doğal olduğuna değil, şu unsurlara bakın:
- Toplanan bilgiler: Genel ürün soruları, hesap değişikliklerine veya hassas randevu taleplerine göre daha az kişisel bilgi gerektirir. İşin yürütülmesi için açık bir amacı olmayan veri toplama sorularını kaldırın.
- Çalışan yetkileri: Geniş erişim, daha fazla görüşmenin daha fazla kişi tarafından görülebilmesi demektir. Hizmetin desteklediği ölçüde günlük mesaj yanıtlama görevini hesap yönetiminden ayırın.
- Bağlı sistemler: Verinin aktarıldığı her yeni sistem; erişim, saklama ve silme açısından ayrıca değerlendirilmelidir. Her bağlantının neden gerekli olduğunu yazılı olarak kaydedin.
- Saklama ayarları: Görüşme dökümlerini süresiz tutmak, korunmaları gereken süreyi de uzatır. Amacınıza ve geçerli yükümlülüklerinize uygun veri saklama süreleri belirleyin.
- Kimlik doğrulama: İkna edici bir mesaj, gönderen kişinin ilgili hesabın veya siparişin sahibi olduğunu kanıtlamaz. Müşteriye özel bilgi paylaşımına izin vermeden önce doğrulama sürecini tanımlayın.
- Olağan dışı talepler: Müşteriler, planlanan iş akışının dışında sorular da soracaktır. Otomasyonun ne zaman duracağını ve talebin hangi noktada bir çalışan tarafından inceleneceğini belirleyin.
Bu unsurlar, sağlayıcının genel gizlilik açıklamasının neden kararın yalnızca bir parçası olduğunu da gösterir. Sizin belirlediğiniz talimatlar, yetkiler ve bağladığınız kayıtlar da sonucu etkiler.
Yayına almadan önce daha düşük riskli bir iş akışı kurun
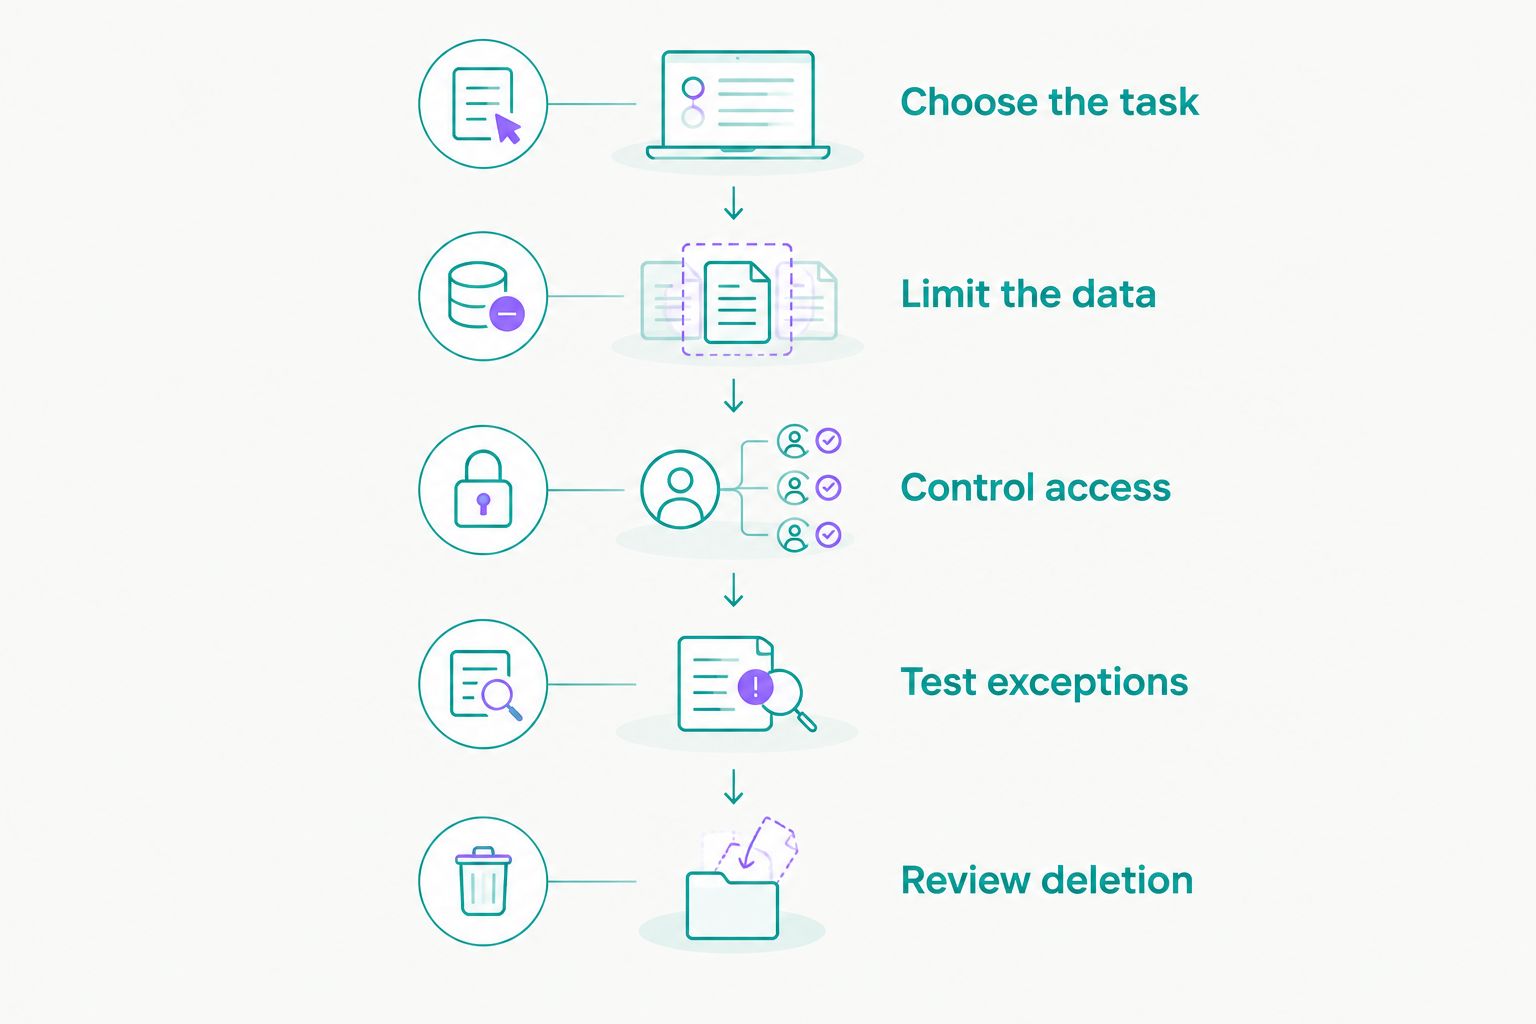
2026'daki ilk iş akışınız için aşağıdaki süreci kullanın. Bunu bir yayına alma kontrol listesi olarak değerlendirin; herhangi bir platformun burada anlatılan tüm kontrolleri sunduğu yönünde bir taahhüt olarak değil.
Görevi seçin
Herkese açık teslimat koşullarıyla ilgili soruları yanıtlamak gibi dar kapsamlı bir iş seçin. Botun hangi soruları yanıtlayacağını, hangilerini çalışanlara aktaracağını yazın.
Başlangıçta 1 kanal kullanın. Bu, operasyonu kolaylaştıran bir tercihtir; güvenlik garantisi değildir. Sınırlı bir başlangıç, aynı iş akışını başka kanallara taşımadan önce mesajların nasıl işlendiğini takip etmeyi ve sorunları gidermeyi kolaylaştırır.
Veriyi sınırlayın
Mümkün olduğunca onaylanmış, herkese açık yanıtları kullanın. Genel soruları yanıtlamak için kullanılan kaynaklara kurum içi notları, müşteri listelerini, özel belgeleri ve hesap giriş bilgilerini eklemeyin.
İş akışı müşteri bilgisi gerektiriyorsa ihtiyaç duyulan asgari alanları belirleyin. Bağlamak kolay diye tüm müşteri veri tabanını sisteme açmayın.
Erişimi yönetin
Erişim planınızda 2 çalışan rolü tanımlayın: bağlantıları yöneten yönetici ve görüşmeleri yürüten müşteri temsilcisi. Seçtiğiniz hizmet bu ayrımı teknik olarak uygulayamıyorsa kişisel kayıtları kullanmadan önce bu kısıtı değerlendirin.
Otomasyonu yöneten hesaplarda güçlü ve benzersiz şifreler kullanın; sunuluyorsa çok faktörlü kimlik doğrulamayı açın. Bir çalışanın erişime ihtiyacı kalmadığında yetkisini kaldırın.
Olağan dışı durumları test edin
Kurgusal bilgilerle 3 test görüşmesi yapın: sıradan bir SSS sorusu, kimlik doğrulaması gerektiren bir talep ve botun toplamaması gereken bilgiler içeren bir mesaj. Bunlar önerilen test senaryolarıdır; bir sertifikasyon standardı değildir.
Hem verilen yanıtı hem de oluşan kayıtları kontrol edin. Hassas bilgi gereksiz bir dışa aktarım dosyasına veya bağlı belgeye kopyalanmaya devam ediyorsa botun talebi nazikçe reddetmesi yeterli değildir.
Silme sürecini inceleyin
Kurgusal bir mesajın, onu alan sistemlerde izlediği yolu takip edin. Yedekler ve yasal yükümlülükler nedeniyle tutulan kayıtlar için belirtilen uygulamalar dâhil, belgelenmiş silme sürecini kontrol edin.
Hem yanıtı hem de iş akışının oluşturduğu kayıtları kontrol edin.
Bir görüşmeyi gelen kutusundan silmenin, ilgili tüm kayıtları sildiğini varsaymayın. Müşteriye verilerinin silineceğini taahhüt etmeden önce işlemin kapsamını doğrulayın.
Otomasyon sağlayıcısına hangi soruları sormalısınız?
Kayda geçirebileceğiniz somut yanıtlar isteyin. 2026'da sağlayıcıları karşılaştırırken özellik listeleri farklı görünse bile aynı soruları sorun.
- Hizmeti sunmak için hangi müşteri bilgilerini işliyorsunuz?
- Mesaj içeriğini başka hangi sağlayıcılar alıyor ve bu içerikle ne yapıyorlar?
- Görüşme içerikleri model eğitiminde kullanılıyor mu? Kullanılıyorsa hangi koşullar geçerli?
- Bilgiler nerede işleniyor ve hangi bölgesel kısıtlamalar uygulanıyor?
- Hangi erişim kısıtları ve kimlik doğrulama seçenekleri sunuluyor?
- Veri silme talepleri ve güvenlik olayları nasıl yönetiliyor?
Yanıtların seçtiğiniz plan ve kullanmayı düşündüğünüz bağlantılar için geçerli olup olmadığını da sorun. Sağlayıcının belgelerinde bir özelliğin yer alması, bu özellik sizin hesabınızı kapsamıyorsa yeterli değildir.
İlgili koşulları ve inceleme tarihini kaydedin. Yeni bir kanal eklediğinizde, başka bir veri kaynağı bağladığınızda veya botun işlediği bilgi türünü değiştirdiğinizde kararınızı yeniden değerlendirin.
Data2AIBot bu süreçte nerede yer alıyor?
Data2AIBot, WhatsApp, Instagram ve web sitesi üzerinden müşteri mesajlaşmasını kod yazmadan otomatikleştirmek isteyen küçük işletmeler için uygundur. Sıfırdan chatbot geliştirmenize gerek kalmadan müşteri mesajlaşmasını ve desteğini otomatikleştirmeye odaklanır.
KOBİ'ler için mesajlaşma otomasyonu planlanırken, ister WhatsApp ister Instagram otomasyonu söz konusu olsun, kurulum kolaylığı ile veri güvenliği ayrı ayrı değerlendirilmelidir. Bir yapay zeka chatbotu kullanmak, bu inceleme ihtiyacını ortadan kaldırmaz.
Data2AIBot, resmî bir Meta Teknoloji Sağlayıcısıdır (Meta Technology Provider). Bu statü, Meta'nın iş akışınızı onayladığı veya işletmenizin gizlilik gerekliliklerini kendiliğinden karşıladığı anlamına gelmez.
Buradaki ayrım önemli: Kodsuz kurulum, kod yazma işini ortadan kaldırır; veri işleme süreçlerini inceleme gereğini değil. Yayına geçmeden önce hizmetin güncel koşullarını, seçtiğiniz bağlantıları, çalışan yetkilerini ve kullanmayı planladığınız müşteri bilgilerini değerlendirin.
Chatbot ödeme veya giriş bilgisi istemeli mi?
Şifreleri, tek kullanımlık giriş kodlarını ve ödeme yapmaya imkân veren eksiksiz bilgileri chatbotunuzun veri toplama akışının dışında tutun. Müşteriden gizli bilgilerini sohbete yapıştırmasını istemek yerine, onu kimlik doğrulaması yapılan uygun bir sürece yönlendirin.
Geçerli bir destek talebi için de kimlik doğrulaması gerekebilir. Bu doğrulamayı, kişinin ilgili bilgiye veya işleme erişim hakkını teyit edecek; ancak sohbette gereksiz hassas bilgi toplamayacak şekilde tasarlayın.
Küçük bir SSS listesi gizlilik riskini azaltabilir mi?
Herkese açık bir SSS listesi, otomasyonunuzun ihtiyaç duyduğu müşteri bilgisi miktarını azaltabilir. Kişiye ait sipariş, hesap veya randevu kaydına erişmeden işletme politikalarıyla ilgili soruları yanıtlayabilir.
Ancak müşterinin gönderdiği mesaj hâlâ risk içerebilir. Beklenmedik şekilde paylaşılan kişisel bilgilerin nasıl ele alınacağını talimatlara ekleyin ve yanıtta hassas ayrıntıları tekrar etmeyin.
Resmî bir sağlayıcı kullanmak yeterli mi?
Resmî sağlayıcı statüsü, iş akışınızı incelemenin yerini tutmaz. Yetkileri, veri işleme amaçlarını, saklama koşullarını, bağlı hizmetleri ve geçerli bölgesel gereklilikleri yine de anlamanız gerekir.
Sağlayıcı statüsünü, iş ilişkisine dair bir bilgi olarak değerlendirin; müşteri verilerinin kullanıldığı her senaryo için güvence olarak değil.
Sık sorulan sorular
Otomatik WhatsApp mesajları müşteri desteği için güvenli mi?
Erişim, veri toplama, saklama ve bağlı hizmetler kontrol altında olduğunda otomatik WhatsApp mesajlarıyla güvenli müşteri desteği sunulabilir. Önce herkese açık sorularla başlayın; kişisel kayıtları eklemeden önce mesajın geçtiği tüm aşamaları inceleyin.
Şifreleme, WhatsApp chatbotumun sakladığı her şeyi korur mu?
Şifreleme, saklanan her kopyayı otomatik olarak korumaz ve yetkili kullanıcıların mesajları dışa aktarmasını engellemez. Mesaj iletimi, kaydedilmiş görüşmeler, yedekler ve bağlı uygulamalar için hangi korumaların geçerli olduğunu sorun.
Chatbot yanıtlarını iyileştirmek için müşteri görüşmelerini kullanabilir miyim?
Müşteri görüşmelerini yalnızca uygun ve ilgili kişilere açıklanmış bir amaç doğrultusunda, geçerli veri işleme gerekliliklerine uyarak kullanın. Özel görüşme ayrıntıları gerekmiyorsa onaylanmış, herkese açık yanıtları tercih edin.
Müşteri şifresini gönderirse botum ne yapmalı?
Botunuz şifre istememeli veya gönderilen şifreyi tekrar etmemeli. Müşteriyi, paylaştığı şifreyi ilgili hesabın şifre değiştirme süreci üzerinden yenilemeye yönlendirin. Mesaj kaydı için de belirlediğiniz işleme prosedürünü uygulayın.
Müşteri bilgilerinin bulunduğu elektronik tablonun tamamını chatbotuma bağlayabilir miyim?
İş yalnızca herkese açık bilgi veya sınırlı bir kayıt gerektiriyorsa müşteri tablosunun tamamını bağlamayın. Önce erişim sınırlarını doğrulayın ve bir müşterinin başka bir müşteriye ait bilgileri elde edip edemediğini test edin.
Gizlilik gereklilikleri ülkeden ülkeye değişir mi?
Gizlilik gereklilikleri, ülkelere ve işletmenin faaliyetlerine göre değişir. Bir platforma bağlanmayı hukuki onay saymak yerine; müşterileriniz, verilerin işlendiği yerler ve planladığınız kullanım açısından geçerli kuralları inceleyin.
Otomatik WhatsApp mesajlarının güvenliğini ne sıklıkla gözden geçirmeliyim?
Yayına almadan önce ve erişimlerde, bağlantılarda, sağlayıcılarda veya veri kullanımında her değişiklik yaptığınızda güvenliği yeniden değerlendirin. Ayrıca işletmenizin yükümlülüklerine uygun düzenli bir inceleme takvimi oluşturun.
Son bir hatırlatma
Botun yalnızca neyi yanıtladığını değil, hangi talepleri reddettiğini de test edin. Çalışma saatlerini doğru söylemesi, iş akışının başka bir müşterinin kaydını ifşa edip etmeyeceği hakkında pek az şey gösterir.
2026'da yayına alma kararınızı net sınırlara dayandırın: Bot hangi bilgileri görebilir, hangilerini paylaşabilir ve ne zaman bir çalışan devreye girmelidir? Sınırları belli, dar kapsamlı bir iş akışı; kişisel kayıtlara sınırsız bağlantı kurmaktan daha iyi bir başlangıçtır.
İlgili rehberler
- Kısa bir SSS listesiyle müşteri desteği otomasyonu kurulabilir mi?
- Tekrarlayan müşteri sorularını yanıtlama süreci nasıl otomatikleştirilir?
- Yapay zeka asistanı olarak chatbot neler yapabilir, neler yapamaz?
Aklınızda belirli bir iş akışı mı var? Kişisel verileri bağlamadan önce müşteri mesajlaşması ihtiyaçlarınızı görüşmek için ekiple iletişime geçin.
Data2AIBot ile başlayın
Data2AIBot’a tamamen ücretsiz, kredi kartı gerekmeden kaydolabilir; Instagram ve WhatsApp hesaplarınızı bağlayabilirsiniz.